Por qué separar la red
Un router de casa normal mete en la misma red el portátil del trabajo, el móvil, la televisión, los invitados y veinte dispositivos que solo necesitan Internet. Esa convivencia es el problema: cualquier dispositivo comprometido puede intentar acceder a los demás, y un invitado tiene acceso a tu red doméstica.
Separar en subredes no es paranoia: es la medida que más reduce la superficie de ataque en una instalación domótica real.
La estructura recomendada
Tres redes, con tres niveles de confianza:
| Red | Quién está | Acceso a Internet | Acceso a la domótica |
|---|---|---|---|
| Principal (confianza) | Portátiles, móviles | Sí | Sí, a lo elegido |
| IoT (aislada) | ESP32, enchufes, cámaras | Sí | Sí |
| Invitados | Visitas, IoT de terceros | Sí | No |
| Aislada (sin salida) | Cámaras IP, dispositivos sospechosos | solo lo necesario | No |
La lógica es sencilla: un dispositivo de baja confianza (invitado, cámara) necesita Internet, pero no necesita ver tu portátil ni tu servidor domótico.
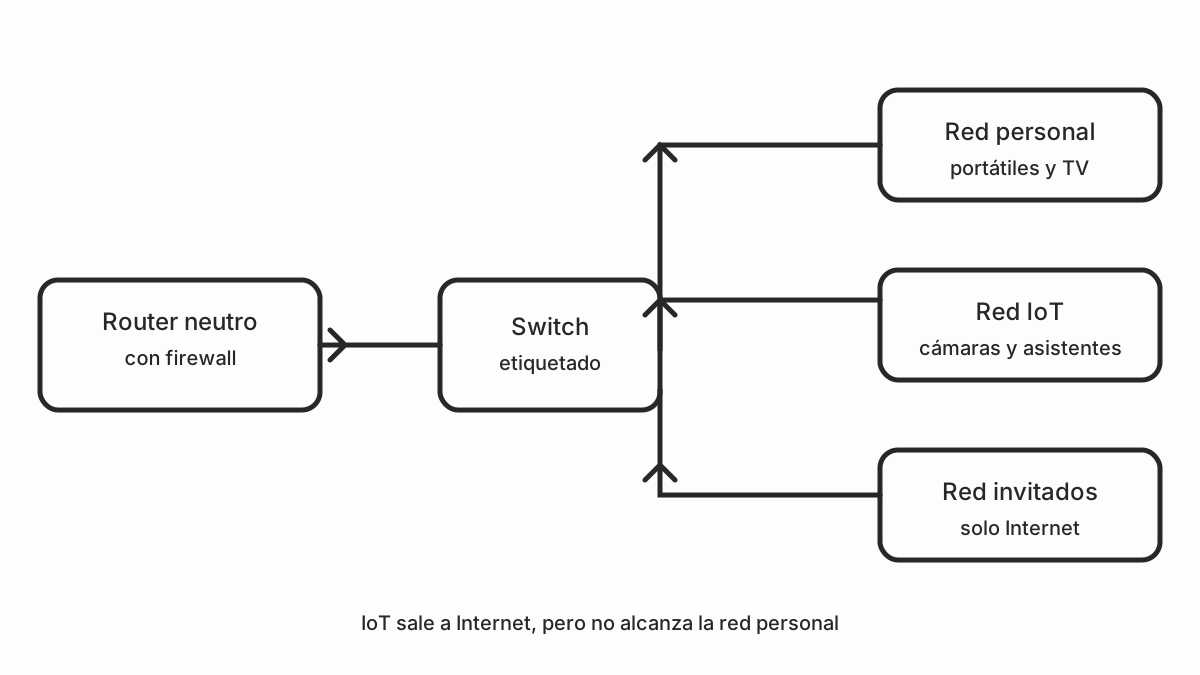
Lo que necesitas
No hace falta material nuevo si tu router ya tiene VLAN, pero la mayoría de los routers de operadora no la tienen. El camino realista:
- Router neutro con OpenWrt como puerta de entrada. El camino está detallado en ONT, HGU o router neutro y en cambiar el router de la operadora.
- Un switch con soporte VLAN si tienes más de un puerto con cable, porque el cable del router al switch debe ir etiquetado (trunk).
- Puntos de acceso para extender la red sin cables, que es donde se conecta la parte inalámbrica.
Si no puedes cablear, hay una alternativa más simple: un sistema mesh con soporte de redes de invitados separadas. No es tan potente como VLAN, pero resuelve el caso de los invitados.
Configurar el router neutro
El proceso en OpenWrt tiene cuatro pasos. Los tres primeros son de red, y el cuarto es la regla que lo hace funcionar.
1. Crear las interfaces
Define una interfaz por cada red, con su propio rango de direcciones:
| Red | Interfaz | Rango de ejemplo |
|---|---|---|
| Principal | lan | 192.168.1.0/24 |
| IoT | iot | 192.168.20.0/24 |
| Invitados | guest | 192.168.30.0/24 |
Los rangos pueden ser los que quieras, siempre que no se solapen. La separación se consigue porque cada red tiene su propio rango y su propia tabla de reenvío.
2. Los puertos de cada red
Asigna los puertos físicos a las redes:
- Puertos tagged (trunk): los que van al switch, para que lleve varias redes por el mismo cable.
- Puertos untagged (access): los que van a un punto de acceso o a un dispositivo concreto, y que solo llevan esa red.
Un punto de acceso bien configurado puede tener SSID distintos por red: el SSID de la red IoT y el SSID de invitados, ambos servidos por el mismo cable etiquetado.
3. El DHCP por red
Cada red necesita un servidor DHCP que entregue direcciones de su rango. En OpenWrt se configura un servidor DHCP por interfaz, tal y como explica la documentación de red de OpenWrt, y con eso cada dispositivo obtiene una IP coherente con su red.
4. El firewall entre redes
Esta es la parte que importa. OpenWrt organiza el filtrado por zonas y una red sin zona asignada no puede hablar con nadie: la referencia está en firewall y zonas de OpenWrt. Por defecto, el firewall deja salir de la red IoT a cualquier sitio, incluida tu red personal. Hay que cambiarlo.
La regla general es: de la red IoT solo se permite lo que el dispositivo necesita, y hacia dentro no se permite nada.
| Origen | Destino | Permitido | Motivo |
|---|---|---|---|
| IoT | Internet | Sí | Necesario |
| IoT | Domótica | solo MQTT y DNS | Los servicios del servidor domótico |
| IoT | Principal | No | Aislamiento |
| Invitados | Internet | Sí | Necesario |
| Invitados | Todo lo demás | No | Aislamiento |
| Principal | IoT | Sí | Gestión y actualización |
| Principal | Domótica | Sí | Acceso a la interfaz |
El resultado práctico es que un ESP32 comprometido no puede llegar a tu portátil, y un invitado no puede tocar tus dispositivos.
Home Assistant y el MQTT
El broker MQTT se configura en Home Assistant desde su integración MQTT oficial; conviene fijar ahí el usuario y la contraseña que usará el cliente, no en el dispositivo.
Si tu servidor domótico publica por MQTT, conviene que el broker MQTT solo escuche en la red de domótica, y que los dispositivos IoT se conecten a él sin poder alcanzar nada más. Así, si un dispositivo cae en manos de alguien, lo único que tiene es acceso a MQTT, que es lo que necesita.
Para el aislamiento completo de la red, la guía es ampliar la cobertura WiFi, y si lo que falla son las desconexiones, el punto de partida es dispositivos IoT que se desconectan del WiFi.
El orden correcto de montaje
No empieces por las VLAN. Monta en este orden, porque cada paso verifica el anterior:
- Instala el router neutro y comprueba que todo funciona igual.
- Crea la red de invitados, que es la más fácil y ya aporta seguridad.
- Añade la red IoT con su rango y su DHCP.
- Añade las reglas de firewall.
- Si necesitas más puertos, mete el switch etiquetado.
- Solo entonces, si tienes varias plantas, extiende con puntos de acceso.
Errores frecuentes
- Confiar en que el DHCP ya aísla. No aísla: sin reglas de firewall, los dispositivos de una red pueden hablar con los de otra.
- Etiquetar mal el trunk. Si el cable al switch no va etiquetado, las redes no llegan y los dispositivos obtienen IP equivocada.
- Bloquear el MQTT por error. Si el firewall corta la red IoT hacia el broker, los sensores dejan de actualizar y parece un fallo de domótica.
- Poner la red IoT como principal. Si la red IoT es la de confianza, no has aislado nada.
- Querer aislar las cámaras y dejarlas sin Internet. Si no necesitan salida
a Internet, la regla
denyes correcta. Si la necesitan, no basta con “filtrar por dominio”: un firewall básico solo filtra por IP y puertos, así que hay que autorizar las IP de destino una a una o filtrar por DNS en el resolver.
Checklist rápido
- Router neutro con VLAN, o mesh con invitados separado.
- Switch etiquetado si hay más de un cable.
- Una interfaz por red, con su rango y su DHCP.
- Firewall entre redes: IoT no llega a la red personal.
- Invitados con Internet y sin acceso a nada más.
- MQTT accesible solo desde donde debe.
- Montaje por fases, empezando por invitados.
Fuentes y siguiente paso
Empieza por la base técnica con ONT, HGU o router neutro y configurar el router de fibra con PPPoE y VLAN. Si lo que falla son las desconexiones de los dispositivos, tienes dispositivos IoT que se desconectan del WiFi. Y para la exposición a Internet, recuerda el tema de CGNAT y puertos en España.